Mejores límites técnicos defensa IA web ante ataques de día cero
Una pantalla de monitor parpadea en la oscuridad de una oficina técnica mientras los algoritmos intentan filtrar tráfico malicioso.
La defensa mediante inteligencia artificial enfrenta desafíos estructurales que comprometen la integridad de los sistemas digitales actuales.
Los límites técnicos de la defensa con IA web se manifiestan en la capacidad de respuesta ante ataques de día cero, la gestión de falsos positivos y la vulnerabilidad de los propios modelos.
Para comprender este panorama, es necesario analizar las fallas de la tecnología de seguridad web, los problemas de la IA en la protección de internet, las restricciones de los sistemas de defensa con IA y las limitaciones técnicas de la ciberseguridad.
¿Cuáles son los principales límites técnicos de la defensa con IA web?
En la penumbra de la oficina, el administrador siente un escalofrío al ver cómo los mites digitales se filtran por las brechas de un algoritmo lento.
Un administrador de sistemas observa cómo una alerta de seguridad se activa erróneamente, bloqueando una transacción legítima. Este escenario ilustra cómo los modelos pueden malinterpretar patrones de tráfico normales.
Los límites técnicos de la defensa con IA web surgen cuando los algoritmos no logran distinguir entre un comportamiento humano genuino y una técnica de evasión sofisticada.
Estos sistemas dependen de datos históricos para aprender, lo que crea un vacío ante amenazas totalmente nuevas que no siguen patrones preestablecidos.
La dependencia de conjuntos de datos estáticos provoca que la inteligencia artificial sea reactiva en lugar de proactiva. Al no poder predecir la evolución constante de las tácticas de ataque, la defensa se queda rezagada.
Además, la complejidad de los modelos puede introducir latencias que afectan el rendimiento de los servicios en tiempo real.
Las fallas de la tecnología de seguridad web suelen concentrarse en la capacidad de procesamiento y en la interpretación de contextos complejos. Un sistema puede identificar un código malicioso pero fallar al entender la intención detrás de una serie de peticiones aparentemente inofensivas.
Este tipo de problemas de la IA en la protección de internet genera una falsa sensación de seguridad. Si el modelo se entrena con datos sesgados o incompletos, la defensa será incapaz de reconocer ataques que operen en los márgenes de lo conocido.
La capacidad de procesamiento necesaria para analizar tráfico en tiempo real y la latencia introducida por los modelos de aprendizaje profundo representan los obstáculos más críticos. Además, la dificultad para distinguir entre patrones de tráfico legítimos y ataques de día cero sin generar falsos positivos limita la precisión operativa.
¿Cómo afectan las restricciones de los sistemas de defensa con IA a la infraestructura?
Mientras la luz del amanecer entra por la ventana, el ingeniero frota sus ojos cansados ante el caos que los mites tecnológicos causan en los servidores.
Un ingeniero revisa los logs de un servidor tras un despliegue fallido donde el firewall inteligente bloqueó el acceso a una región específica. El esfuerzo por asegurar el perímetro interrumpe el flujo de trabajo.
Las restricciones de los sistemas de defensa con IA impiden que la protección sea totalmente autónoma sin supervisión humana constante. La falta de explicabilidad en los modelos de "caja negra" dificulta entender por qué se tomó una decisión de bloqueo.
Las limitaciones técnicas de la ciberseguridad se vuelven evidentes cuando la infraestructura debe adaptarse a la velocidad de la IA. El escalado de recursos para ejecutar modelos de detección profundos requiere una potencia de cómputo que no todos los entornos pueden soportar de manera eficiente.
En mi experiencia analizando la integración de estas herramientas, he notado que la implementación de reglas dinámicas a menudo choca con la estabilidad de las aplicaciones heredadas.
Para mitigar estos problemas, es necesario seguir ciertos procesos de implementación:
- Auditoría de datos de entrenamiento para asegurar la representatividad de las amenazas. 2. Implementación de capas de validación humana para corregir falsos positivos críticos. 3. Pruebas de resistencia mediante ataques adversarios para evaluar la robustez del modelo.
Un chequeo final de la integridad de los datos es vital para evitar la corrupción del modelo.
| Tipo de Limitación | Impacto en la Operación |
|---|---|
| Falsos Positivos | Bloqueo de usuarios legítimos |
| Latencia de Procesamiento | Degradación del rendimiento del servicio |
La implementación de modelos de IA exige una escalabilidad vertical y horizontal significativa, lo que puede saturar los recursos de red y aumentar los costos operativos. Si la infraestructura no está optimizada, la carga de procesamiento de seguridad puede comprometer el rendimiento de las aplicaciones alojadas.
¿Qué estrategias permiten superar las barreras actuales?
Un equipo de seguridad trabaja en una sala de control, ajustando los parámetros de un motor de detección para equilibros la precisión y la velocidad.
Para avanzar, se requieren soluciones para superar las barreras de la IA. Esto implica el desarrollo de arquitectas de aprendizaje federado y modelos más ligeros que puedan ejecutarse en el borde (edge computing) sin sacrificar la capacidad de detección.
Las estrategias de mejora de la defensa web deben centrarse en la resiliencia. No basta con detectar el ataque; el sistema debe ser capaz de recuperarse y adaptarse automáticamente al cambio de táctica del atacante.
El futuro de la tecnología de protección online depende de la capacidad de crear sistemas híbridos. La combinación de reglas deterministas con aprendizaje profundo permite aprovechar la velocidad de la IA y la precisión de la lógica programada.
La investigación en seguridad debe enfocarse en la robustez contra ataques de envenenamiento de datos. Si un atacante logra manipular el entrenamiento de una IA, la defensa se convierte en un caballo de Troya dentro de la propia red.
- Implementar arquitecturas de computación perimetral para procesar datos cerca de la fuente y reducir la latencia.
- Utilizar modelos de IA ligeros y optimizados que permitan una ejecución rápida sin agotar los recursos del servidor.
- Integrar sistemas de retroalimentación continua para ajustar los umbrales de detección de forma dinámica.
Artículos relacionados
- Costo-efectividad defensa IA web: Análisis de costos y beneficios
- ¿Cómo influye la adopción tecnológica en la seguridad actual?
¿Cómo se relaciona la pantalla con la gestión de riesgos en ciberseguridad?
La pantalla de monitor refleja la actividad constante de los algoritmos que intentan filtrar tráfico malicioso. Este visual constante es un recordatorio de que la defensa de la IA siempre está en un estado de evaluación continua. Los administradores observan en la pantalla cómo los sistemas reaccionan a patrones de tráfico que pueden ser legítimos o maliciosos.
La interpretación de los datos mostrados en la pantalla es crucial porque un error en la lectura de patrones puede llevar al bloqueo de transacciones válidas.
Los límites técnicos se hacen visibles cuando la representación gráfica de la actividad no logra distinguir con certeza entre el comportamiento humano y una técnica de evasión avanzada.
La operatividad del sistema, visible en la pantalla, se ve comprometida por la latencia introducida por modelos complejos. Esta demora afecta directamente la capacidad de respuesta en tiempo real que se espera de una defensa moderna.
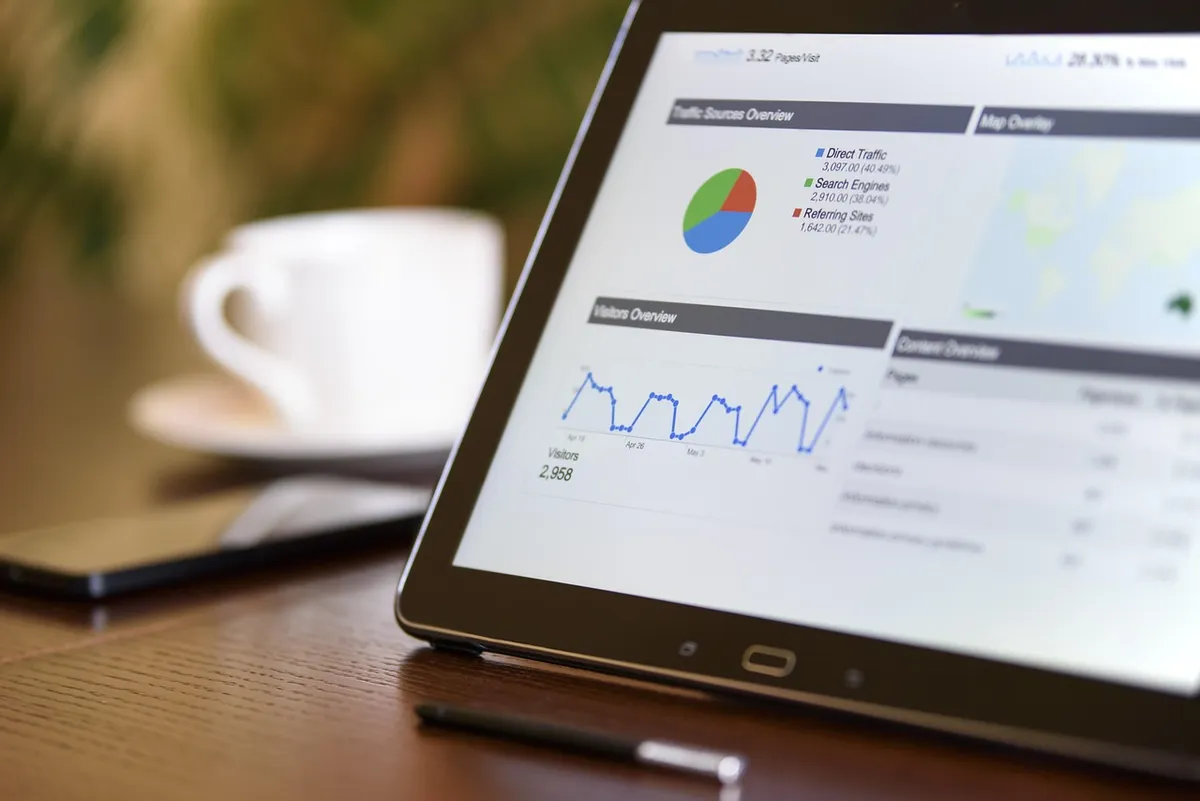
La interfaz visual es el punto de convergencia donde los datos complejos se transforman en información accionable. Una visualización clara permite a los analistas identificar anomalías de forma inmediata, facilitando la toma de decisiones rápidas para mitigar riesgos antes de que escalen.








Comentarios 0