Defensa web IA fuga datos: cómo lograr una protección efectiva
El entorno digital actual exige una respuesta inmediata ante las amenazas que evolucionan con la misma velocidad que los algoritmos. La implementación de una defensa web IA fuga datos permite anticipar movimientos maliciosos antes de que comprometan la integridad de la información sensible.
Para proteger los activos digitales, es esencial comprender cómo la inteligencia artificial puede automatizar la defensa web IA fuga datos. Los puntos clave incluyen la detección de patrones anómalos, la gestión de identidades y la respuesta automatizada ante incidentes.
¿Cómo lograr una defensa web IA fuga datos efectiva?
A medianoche, el analista entrecierra los ojos ante el brillo de la pantalla mientras ajusta su defensa de IA contra la fuga de datos web.
Un analista observa la pantalla donde los flujos de tráfico se mueven de forma constante y rítmica. De repente, un patrón de salida de datos inusual se destaca en el panel de control, alertando sobre una posible exfiltración en curso.
La gestión de la seguridad requiere una estrategia proactiva para identificar vulnerabilidades en los puntos de entrada. Lograr una seguridad de datos con IA implica entrenar modelos que reconozcan comportas de datos abiertas o comportamientos de usuarios que se desvían de su perfil habitual.
Al establecer estas bases, se puede prevenir la fuga de datos de manera más eficiente que con sistemas estáticos.
La implementación de una IA contra ataques web permite que las reglas de firewall se ajusten en tiempo real según el tipo de tráfico detectado. Esto crea una barrera dinámica que se adapta a las tácticas de los atacantes sin intervención manual constante.
Al fortalecer seguridad web, la infraestructura se vuelve resiliente frente a intentos de inyección de código o ataques de denegación de servicio.
¿Cómo establecer una estrategia de protección de datos?
Un administrador de sistemas revisa la arquitectura de la red antes de desplegar nuevas reglas de filtrado. En su terminal, configura los parámetros de aprendizaje automático para que el sistema aprenda de cada interacción legítima.
Para implementar correctamente la protección, se deben seguir estos pasos:
- Definir los perímetros de seguridad mediante el análisis de los flujos de datos habituales de la organización. 2. Configurar los algoritmos de detección para que identifiquen anomalías de volumen o de destino en las transferencias. 3. Establecer protocolos de respuesta automática que bloqueen accesos sospechosos de forma inmediata.
Tras completar la configuración, se realiza una verificación de los niveles de sensibilidad para evitar falsos positivos. Yo mismo he observado cómo estas reglas ajustadas evitan que procesos legítimos se detengan mientras se mantienen los bloqueos necesarios.
- Identificación de activos críticos.
- Implementación de controles de acceso.
- Monitorización continua de flujos de información.
¿Cómo desarrollar una estrategia de protección de datos robusta?
El equipo de seguridad se reúne en la sala de operaciones para revisar los informes de actividad nocturna. En las pantallas, los gráficos muestran la efectencia de los filtros aplicados durante las horas de menor tráfico.
Una estrategia de protección de datos sólida no solo se trata de bloquear, sino de entender el contexto de cada movimiento. Esto requiere integrar la inteligencia artificial en todos los niveles de la infraestructura de red para asegurar una visibilidad total.
Para que el sistema funcione, se deben integrar técnicas defensa IA que permitan el análisis de metadatos en tiempo real. Esto asegura que la detección no se limite solo a firmas de virus conocidos, sino a comportamientos sospechosos.
Al aplicar estas normas de seguridad digital, la organización crea un entorno donde la información está protegida de aquella que no debería ser accesible.
Comparativa de capacidades de respuesta
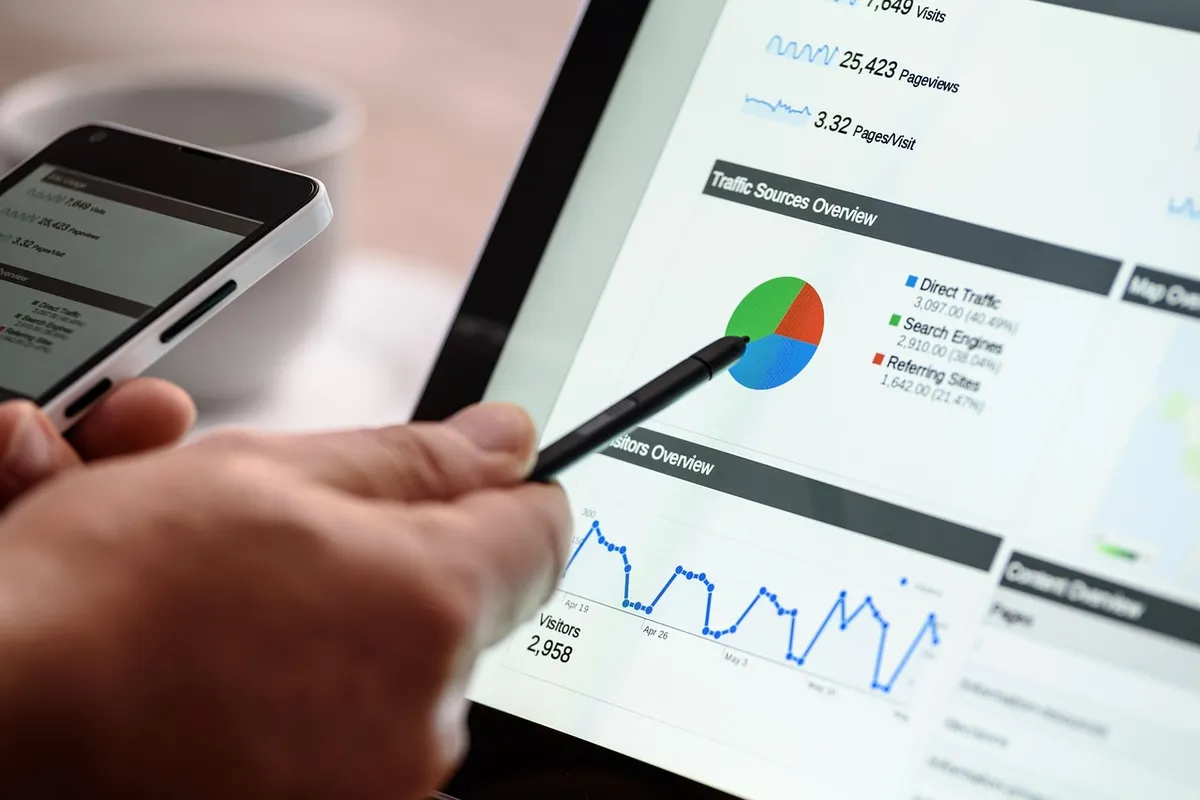
Al observar las herramientas de gestión, se nota la diferencia entre los sistemas que analizan solo el pasado y los que predicen el futuro. La capacidad de respuesta define la velocidad con la que se puede contener un incidente.
| Tipo de Análisis | Capacidad de Detección | Velocidad de Respuesta |
|---|---|---|
| Basado en Reglas | Limitada a firmas conocidas | Manual / Lenta |
| Basado en IA | Adaptativa a nuevos patrones | Automatizada / Rápida |
Esta comparación muestra que la automatización es el factor determinante en la contención de amenazas modernas.
Artículos relacionados
- Estrategia seguridad AI web: cómo identificar vectores de ataque
- IA defensa web casos reales: mejores defensas en redes 5G
¿Qué implicaciones tiene la adaptación dinámica en la seguridad digital?
La adaptación dinámica de la defensa web IA fuga datos significa que las defensas se modifican continuamente en respuesta a las tácticas cambiantes de los actores maliciosos. Esto contrasta con los sistemas estáticos que solo pueden manejar amenazas previamente catalogadas. La resiliencia de la infraestructura se incrementa al permitir que la IA ajuste las reglas de firewall en tiempo real, protegiendo así el entorno digital.
La capacidad de los modelos de IA para reconocer comportamientos anómalos es crucial en este entorno digital. Estos modelos aprenden de las interacciones legítimas para establecer una línea base de normalidad.
Cualquier desviación significativa de este perfil habitual activa una alerta, previniendo así la fuga de información sensible.
La integración de la inteligencia artificial en la gestión de la seguridad permite que la respuesta a incidentes sea automatizada.
Esta automatización asegura que el tiempo entre la detección de un patrón inusual y la implementación de un bloqueo sea mínimo, lo cual es vital en la velocidad del entorno digital actual.
¿Cómo se compara la vigilancia basada en IA con los métodos tradicionales?
Los sistemas basados en reglas tienen una capacidad de detección limitada a las firmas conocidas, lo que los hace vulnerables a ataques novedosos. En contraste, la IA ofrece una capacidad adaptativa a patrones emergentes, permitiendo una respuesta más rápida y proactiva en el entorno digital. La velocidad de respuesta automatizada de la IA supera significativamente la lentitud de la intervención manual requerida por los sistemas tradicionales.
La implementación de protocolos de respuesta automática, facilitada por la IA, permite bloquear accesos sospechosos de forma inmediata.
Este mecanismo asegura que, incluso si un ataque logra evadir las primeras capas de defensa, la contención se realice con celeridad, manteniendo la integridad de los activos digitales.
La revisión de la arquitectura de la red antes del despliegue de reglas es un procedimiento esencial. Este paso inicial permite al administrador configurar los parámetros de aprendizaje automático, asegurando que el sistema aprenda de manera efectiva desde el inicio en el entorno digital.








Comentarios 0