Sécurité IA : Guide de défense web par l'IA pour prévenir fuite
Un écran de contrôle scintille dans l'obscurité d'un centre de données, affichant des flux de trafic constants qui pourraient masquer une intrusion subtile.
La gestion de la sécurité IA nécessite une vigilance constante pour identifier les anomalies comportementales avant qu'une brèche ne survienne. Ce guide de défense web par l'IA propose des approches pour renforcer la surveillance et assurer une réponse rapide aux menaces.
Nous aborderons la prévention des fuites, la gestion des flux et la détection proactive.
Comment assurer une protection des données web efficace ?
Dans le silence du bureau, mes mains tremblent légèrement alors que je surveille le reflet de l'écran qui scintille.
La protection des données web repose sur la capacité des systèmes à distinguer un utilisateur légitime d'une machine malveillante tentant d'extraire des informations sensibles. En utilisant des modèles de comportement, les outils peuvent bloquer les requêtes suspectes en temps réel.
Prévenir la fuite de données devient une priorité lorsque les volumes de transactions augmentent sur les plateformes numériques. La détection doit se concentrer sur les extractions massives de données qui dévient des habitudes de consultation habituelles.
La sécurité des données par l'IA permet de traiter des millions de journaux d'activité pour repérer des motifs de piratage complexes. Cette analyse automatisée réduit le temps de réaction face aux attaques par injection ou aux tentatives de vol d'identité.
Une gestion rigoureuse des accès est indispensable pour maintenir l'intégrité des systèmes. Les politiques de sécurité doivent être dynamiques pour s'adapter aux nouvelles formes de cyberattaques.
Étapes pour un guide de défense web par l'IA performant
À l'aube, je frotte mes yeux fatigués en ajustant le réglage des paramètres sur le terminal sombre.
Un administrateur système ajuste les paramètres de filtrage sur son terminal de gestion, observant la courbe de trafic fluctuer selon l'heure de la journée. L'objectif est de stabiliser la défense sans bloquer les utilisateurs réels.
Pour mettre en place une stratégie solide, il est nécessaire de suivre une méthodologie structurée :
- Définir des profils comportementaux précis pour chaque type d'utilisateur ou d'application afin de créer une ligne de base de trafic normal. 2. Déployer des algorithmes d'apprentissage automatique capables d'analyser les anomalies de flux en temps réel sur les serveurs web. 3. Configurer des alertes automatiques qui déclenchent des protocoles d'isolation immédiate dès qu'un seuil de comportement suspect est franchi.
Une vérification finale des règles de filtrage permet de s'assurer que les mesures de sécurité n'entravent pas les performances opérationnelles de l'entreprise.
| Type de mesure | Objectif principal |
|---|---|
| Analyse comportementale | Identifier les déviations de trafic |
| Filtrage dynamique | Bloquer les requêtes malveillantes |
J'ai constaté que la précision des modèles de détection dépend directement de la qualité des données d'entraînement utilisées pour configurer les pare-feu intelligents.
Pourquoi le contrôle des données via l'IA est-il essentiel ?
Le contrôle des données via l'IA permet de surveiller les flux sortants avec une granularité que les méthodes traditionnelles ne peuvent atteindre. Cette visibilité est cruciale pour empêcher l'exfiltration silencieuse de fichiers critiques.
Renforcer la défense des données nécessite une intégration profonde entre les outils de surveillance et les couches d'application. Voici un guide de défense web par l'IA contre les vulnérabilités souvent exploitées par des scripts automatisés qui imitent le comportement humain.
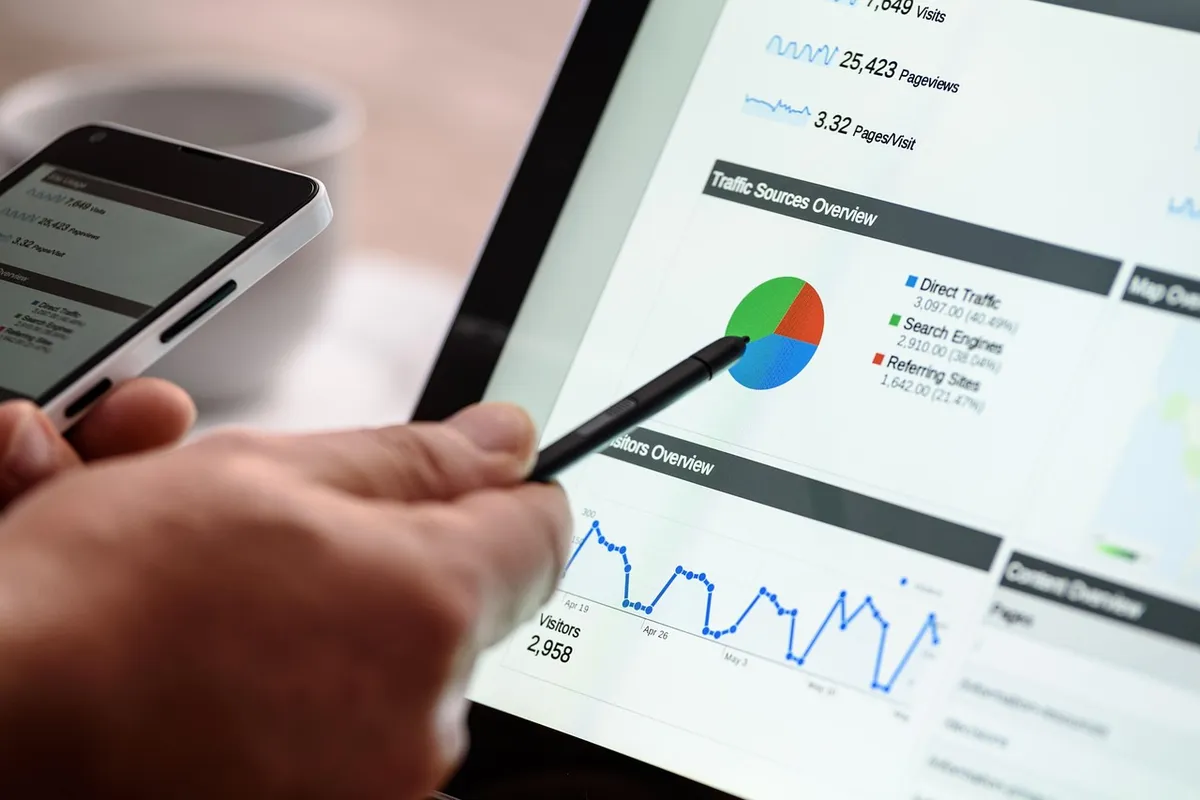
La réponse aux fuites de données doit être immédiate pour limiter l'impact d'une compromission. Un système automatisé peut couper une session suspecte en quelques millisecondes, empêchant ainsi le transfert de volumes importants de fichiers.
- Comment assurer une protection des données web efficace ?
- Quelles sont les étapes pour une gestion de la sécurité IA performante ?
- Pourquoi le contrôle des données via l'IA est-il essentiel ?
Articles liés
- Défense web par l'IA : conseils pour une protection des actifs
- Fiabilisation IA web : assurer la continuité du service avec IA
Comment l'écran de contrôle aide-t-il à la détection ?
L'écran de contrôle fournit une vue synthétique des flux de trafic, permettant à l'opérateur de visualiser les variations comportementales. Il est possible d'observer les pics d'activité qui pourraient signaler une tentative d'extraction de données importante. Cette observation visuelle aide à corréler les alertes algorithmiques avec un état opérationnel réel du système.
La surveillance constante de cet écran permet de valider si les mécanismes de filtrage fonctionnent comme prévu. Un changement soudain dans le scintillement des indicateurs peut indiquer une surcharge ou une attaque ciblée.
Quand faut-il revoir les profils comportementaux ?
Il est nécessaire de réévaluer les profils comportementaux lorsque l'activité normale de l'entreprise évolue significativement. Les changements dans les habitudes de consultation des utilisateurs nécessitent une mise à jour de la ligne de base de trafic. Si de nouvelles applications sont déployées, leurs schémas de communication doivent être intégrés dans les modèles d'apprentissage.
L'analyse des journaux d'activité doit être périodiquement revue pour s'assurer que les motifs de piratage récents sont couverts par les algorithmes. Cette révision garantit que la détection proactive reste pertinente face à l'évolution des menaces.
Le maintien d'un écran de contrôle à jour est donc une condition essentielle pour l'efficacité globale de la défense IA.
Comment le contrôle des flux influence-t-il la réponse aux menaces ?
Le contrôle des flux permet d'isoler rapidement les sources de trafic anormales dès qu'une anomalie est détectée par les algorithmes. Cette capacité d'isolement immédiat est vitale pour contenir une intrusion avant qu'elle ne cause des dommages étendus au système. L'opérateur utilise l'écran de contrôle pour valider l'action de confinement.
L'analyse des flux aide à différencier un pic de trafic légitime, comme une campagne de mise à jour, d'une tentative d'extraction de données massive. Les outils IA comparent le flux observé aux profils comportementaux établis pour prendre cette décision.
Un contrôle précis des flux garantit que les mécanismes de filtrage appliqués ne sont pas trop restrictifs, ce qui préserverait l'expérience utilisateur tout en maintenant la sécurité.
Quand l'écran de contrôle devient-il un outil d'audit ?
L'écran de contrôle sert également de preuve visuelle lors d'une investigation post-incident. Les enregistrements des flux permettent de retracer le chemin exact des données compromises. Cette traçabilité est essentielle pour comprendre l'étendue de la compromission.
L'observation des indicateurs sur cet écran aide à confirmer si les politiques de sécurité dynamiques ont fonctionné comme prévu face à une attaque. Les variations observées correspondent aux scénarios de détection prévus.
Le maintien d'un écran de contrôle à jour assure que les données d'audit reflètent l'état actuel des défenses mises en place.








Commentaires 0