AI webbeveiliging tegen lekken: hoe voorkom je datalekken nu
De beveiliging van digitale infrastructuren is een kritieke uitdaging in een tijdperk waarin automatisering de norm wordt. Deze gids biedt een overzicht van hoe organisaties hun systemen kunnen beschermen tegen onvoorziene kwetsbaarheden.
De nadruk ligt op het inzetten van slimme systemen voor AI webbeveiliging tegen lekken door afwijkend gedrag te detecteren voordat er schade ontstaat.
De belangrijkste punten zijn het proactief monitoren van netwerkverkeer, het automatiseren van responsmechanismen en het versterken van de digitale grenzen.
Hoe werkt AI-webbeveiliging tegen lekken?
Een effectieve strategie voor AI-webbeveiliging tegen lekken begint bij het begrijpen van de patronen binnen het eigen netwerk, een essentiële gids voor AI-databeveiliging.
In plaats van alleen te reageren op bekende dreigingen, leert een intelligent systeem de normale staat van de dataverkeersstromen kennen.
Wanneer een afwijking plaatsvindt, kan het systeem direct ingrijpen. Dit proces zorgt ervoor dat ongebruikelijke dataoverdrachten direct worden gestopt. Het doel is om de integriteit van de systemen te waarborgen zonder de operationele snelheid te verlagen.
AI voor databescherming biedt hierbij een extra laag die menselijke fouten kan opvangen. Door patronen te analyseren, worden zwakke plekken in de beveiliging sneller zichtbaar. Dit helpt bij het anticiperen op toekomstige aanvalsmethoden.
Data lekken voorkomen met AI vereist een constante stroom van informatie en analyse. Door historische data te gebruiken, kan het systeem voorspellen welke paden het meest kwetsbaar zijn. Dit maakt een gerichte verdediging mogelijk.
- Analyse van afwijkend verkeerspatroon
- Identificatie van onbekende kwetsbaarheden
- Automatische blokkade van verdachte bronnen
- Ik vind de snelheid waarmee patronen worden herkend essentieel.
Hoe bouw ik een sterke verdediging op?
In de stille nacht in de serverruimte knijp ik mijn ogen samen om de complexe stappen voor een ijzersterke webbeveiliging op het scherm te bestuderen.
Het opzetten van een robuust beveiligingsprotocol vraagt om een gestructureerde aanpak. Ik heb tijdens mijn werk met netwerkbeheer gezien hoe cruciaal de integratie tussen verschillende tools is voor een effectieve respons.
- Implementeer geavanceerde monitoringtools die in real-time het webverkeer scannen op kwaadaardige scripts. 2. Configureer automatische blokkades voor IP-adressen die verdacht gedrag vertonen bij pogingen tot ongeautoriseerde toegang. 3. Voer regelmatig gesimuleerde aanvallen uit om de effectiviteit van de algoritmen te testen en bij te sturen.
Het uitvoeren van deze stappen zorgt voor een dynamische verdedigingslinie. Het is niet voldoende om een systeem eenmalig in te stellen; de algoritmen moeten continu worden gevoed met nieuwe data om relevant te blijven.
AI voor veilige data helpt bij het identificeren van gevoelige informatie die onbedoeld naar buiten kan lekken. Het systeem kan patronen herkennen die duiden op exfiltratie van gevoelige bestanden. Dit biedt een preventieve barrière.
Wat levert een intelligente verdediging mij op?
Een intelligente verdediging zorgt voor een snellere reactietijd bij incidenten. Waar menselijke beheerders tijd nodig hebben om een incident te diagnosticeren, kan een algoritme in milliseconden een verdachte verbinding verbreken.
Beveiliging van data met AI minimaliseert de tijd dat een systeem kwetsbaar is tijdens een aanval. Het vermindert de menselijke tussenkomst bij routine-taken, waardoor het team zich kan concentreren op complexere problemen.
Het vergelijken van de reactiesnelheid tussen traditionele methoden en intelligente systemen toont de noodzaak van automatisering aan. Traditionele firewall-regels zijn vaak statisch, terwijl intelligente systemen zich aanpassen aan de context van de dreiging.
| Kenmerk | Traditionele Beveiliging | AI-gestuurde Beveiliging |
|---|---|---|
| Reactietijd | Handmatige interventie nodig | Automatische respons |
| Detectie | Gebaseerd op bekende signatures | Gebaseerd op afwijkend gedrag |
Hoe voorkom je datalekken met de juiste techniek?
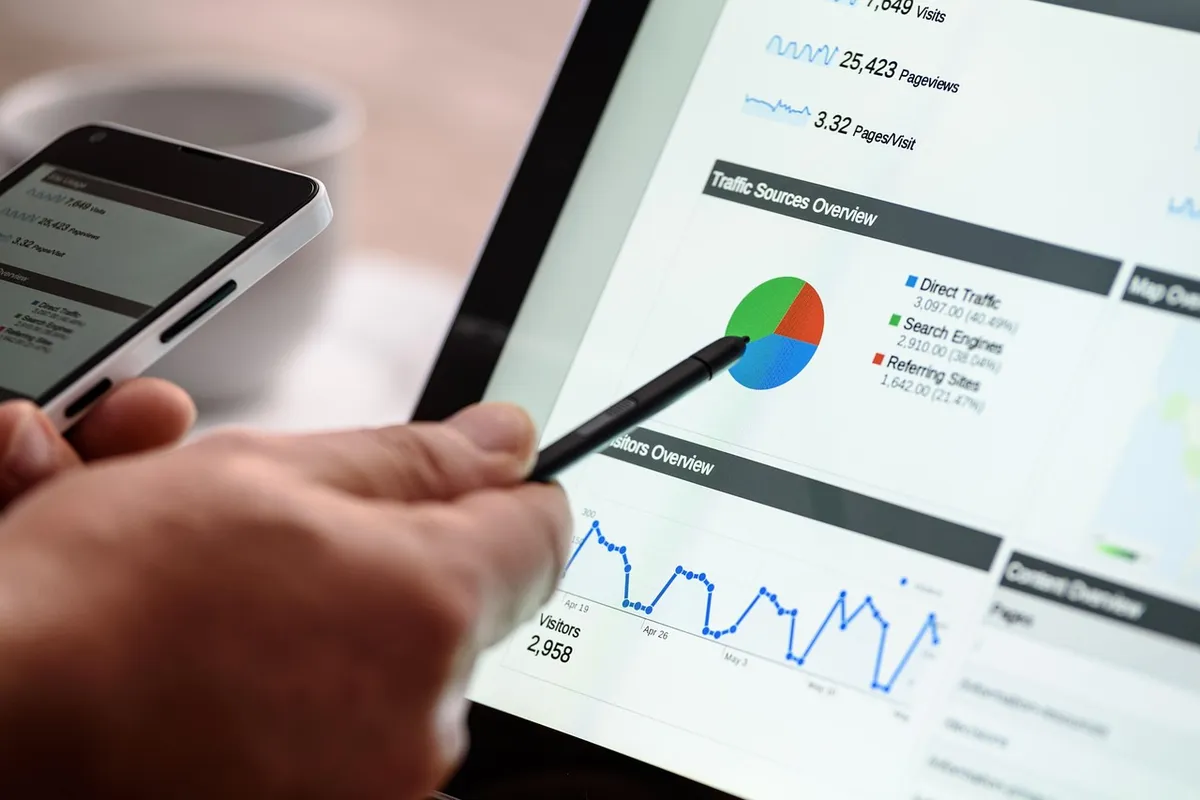
Het voorkomen van datalekken begint bij een diepgaand inzicht in de datastromen. Het is essentieel om te weten waar de meest kritieke informatie zich bevindt en wie toegang heeft tot deze bronnen.
Door gebruik te maken van slimme filters kan ongewenst verkeer worden gescheiden van legitiem gebruik. Dit voorkomt dat kwaadaardige acties onopgemerkt blijven onder de sluier van normaal gebruikersverkeer.
Een effectieve methode is het segmenteren van netwerken. Hierdoor kan een incident in één deel van het systeem niet direct leiden tot een volledige overname van de gehele infrastructuur.
Gerelateerd
- AI webverdediging voor bedrijven: beste gids tegen aanvallen
- AI web betrouwbaarheid waarborgen: beste tips voor kwaliteit
Wanneer moet men de beveiligingsprotocollen herzien?
De beveiliging van digitale infrastructuren vereist periodieke evaluatie wanneer de operationele omgeving verandert. Als er nieuwe applicaties worden geïntroduceerd, moet de monitoring van het netwerkverkeer worden uitgebreid om deze nieuwe stromen te omvatten. Het is een conditionele noodzaak om de algoritmen bij te stellen na significante wijzigingen in de dataverwerkingsprocessen.
Een vergelijking tussen de oude en de nieuwe configuratie toont aan of de huidige beschermingsmechanismen nog toereikend zijn. Als het dreigingslandschap evolueert, moet de aanpak van AI-webbeveiliging zich hierop aanpassen.
Dit zorgt ervoor dat de verdediging altijd relevant blijft voor de actuele risico's.
Hoe verhoudt preventieve monitoring zich tot reactief beheer?
Preventieve monitoring richt zich op het herkennen van afwijkend gedrag voordat een incident zich manifesteert. Dit staat in contrast met reactief beheer, dat pas ingrijpt nadat een inbreuk heeft plaatsgevonden. Het proactief monitoren van netwerkverkeer stelt de organisatie in staat om zwakke plekken te identificeren.
De implementatie van intelligente systemen verschuift de focus van het herstellen van schade naar het voorkomen ervan. Dit versterkt de digitale grenzen door vroegtijdige detectie van ongebruikelijke dataoverdrachten.
Een sterke beveiliging wordt zo een continu proces in plaats van een eenmalige installatie.
Wat zijn de beperkingen van AI in de digitale beveiliging?
De effectiviteit van de beveiliging van digitale infrastructuren is afhankelijk van de data die het systeem ontvangt. Als de trainingsdata onvolledig zijn, kan het systeem afwijkingen verkeerd interpreteren. Het is een waarschuwing dat een te hoge afhankelijkheid van automatisering menselijk inzicht kan ondermijnen.
Hoewel AI patronen herkent, kan het niet altijd de intentie achter een actie vaststellen. Een systeem kan een ongebruikelijke dataoverdracht blokkeren, maar de reden hiervoor blijft onduidelijk zonder verdere analyse. Dit vereist dat de menselijke beheerder de output van de AI valideert.
De integratie van AI in bestaande systemen brengt complexiteit met zich mee. Het versterken van de digitale grenzen vereist dat de AI compatibel is met de huidige architectuur. Een slechte integratie kan juist nieuwe kwetsbaarheden introduceren in de beveiliging.








Reacties 0