AI defesa web vazamento dados: dicas para proteção de rede 24
A proteção de ativos digitais exige uma resposta rápida às ameaças que evoluem constantemente no ambiente de rede. A implementação de uma AI defesa web vazamento dados permite identificar padrões anômalos antes que a exfiltração ocorra.
Para garantir a integridade das informações, é fundamental adotar tecnologias que automatizem a detecção e a resposta. Os pontos principais incluem o monitoramento contínuo, a análise de comportamento de usuários e a resposta automatizada a incidentes.
Como funciona a AI defesa web vazamento dados?
No escritório escuro, o analista sente o frio do ar-condicionado enquanto observa na tela a estratégia de como a IA impede o vazamento.
Um analista observa o tráfego de rede fluindo através de um firewall de última geração em um escritório central. O sistema analisa cada pacote de dados que entra e sai, buscando por assinaturas de ataques conhecidos e comportamentos estranhos.
A estratégia de segurança de dados baseia-se na capacidade de processar grandes volumes de informações em tempo real para distinguir entre um usuário legítimo e uma tentativa de intrusão.
A segurança de dados com IA utiliza algoritmos de aprendizado de máquina para aprender o que é o tráfego normal de uma empresa, estabelecendo uma linha de base para a detecção de desvios.
Ao identificar uma tentativa de acesso não autorizado, o sistema pode bloquear automaticamente o IP de origem ou isolar o segmento de rede afetado. Essa capacidade de resposta imediata é o que diferencia a defesa moderna de métodos tradicionais baseados apenas em regras estáticas.
A prevenção de vazamento de dados exige que a inteligência artificial seja capaz de analisar não apenas o destino dos dados, mas também o conteúdo e o contexto das comunicações. Isso evita que informações sensíveis sejam enviadas para servidores externos de forma inadvertida.
A defesa web com inteligência atua como uma camada de vigilância constante que não se cansa, operando 24 horas por dia para proteger o perímetro digital.
O objetivo é reduzir o tempo de residência de um invasor dentro da rede, interceptando o ataque na fase de reconhecimento ou movimentação lateral.
Ao adotar essas tecnologias, as empresas conseguem fortalecer a segurança de dados de maneira proativa, transformando a defesa de um estado reativo para um estado preditivo.
A automação reduz a carga sobre as equipes de TI, permitindo que foquem em questões estratégicas enquanto o sistema trata das ameaças de volume.
A tecnologia utiliza algoritmos de aprendizado de máquina para identificar padrões anômalos no tráfego de rede e interceptar tentativas de exfiltração de informações em tempo real.
Quais são os passos para implementar a proteção?
Um administrador de sistemas configura novos protocolos de segurança em um servidor de alta disponibilidade durante a madrugada. Ele revisa as regras de filtragem e ajusta os modelos de treinamento da inteligência artificial para garantir a precisão das notificações.
Para estabelecer uma estrutura de defesa robusta, é possível seguir estas etapas fundamentais:
- Implementação de sistemas de detecção de intrusão baseados em comportamento para identificar desvios de padrões usuais. 2. Configuração de políticas de DLP (Data Loss Prevention) integradas com modelos de linguagem para análise de conteúdo sensível. 3. Integração de ferramentas de resposta automatizada para contenção imediata de ameaças detectadas.
Após configurar cada camada, é necessário realizar um check final para garantir que as regras de bloqueio não impeçam o fluxo de trabalho legítimo da organização.
Eu observei como a transição para modelos automatizados exige um ajuste fino para evitar falsos positivos que possam interromper operações críticas.
A aplicação de uma estratégia de defesa envolve a análise de condições específicas, como o volume de tráfego e o nível de sensibilidade dos dados processados.
Se a rede estiver operando sob uma carga de tráfego extremamente alta, o sistema deve ser capaz de priorizar a análise de fluxos críticos sem causar latência excessiva.
| Tipo de Proteção | Foco Principal |
|---|---|
| Detecção de Anomalias | Identificação de comportamentos estranhos |
| Filtro de Conteúdo | Prevenção de saída de dados sensíveis |
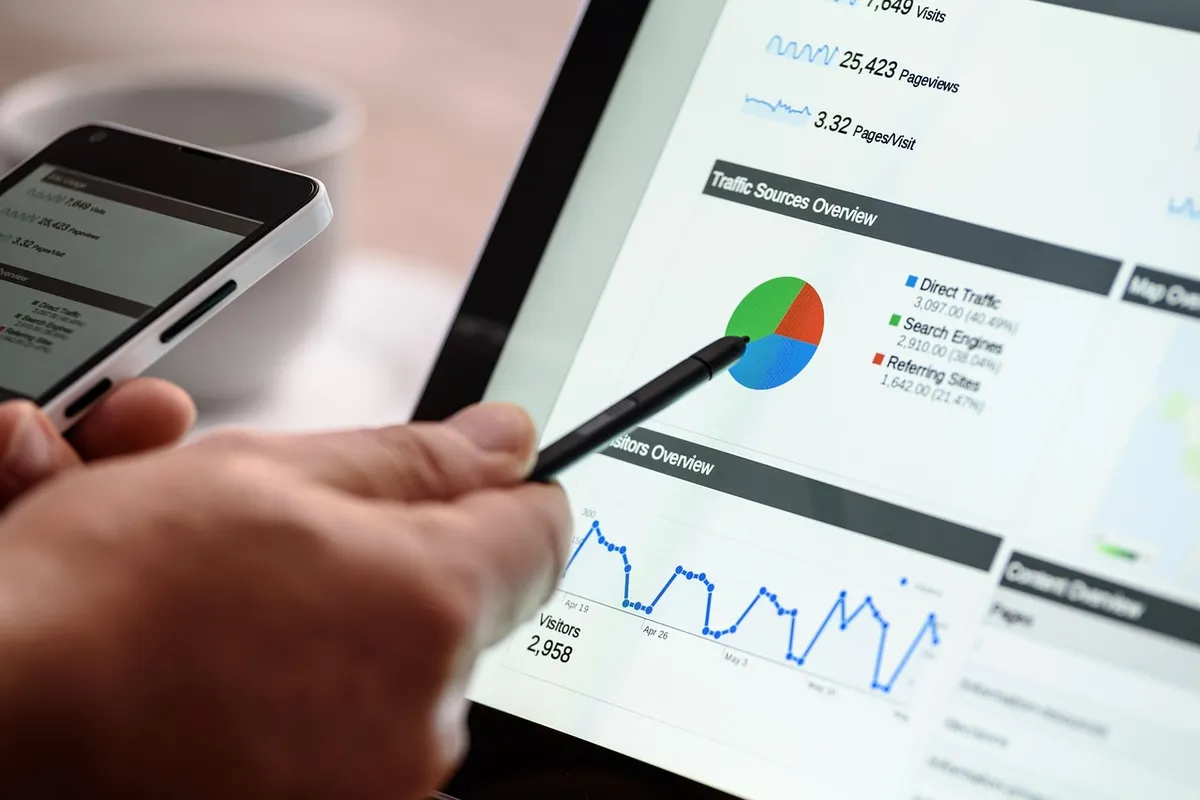
A eficácia da defesa depende da qualidade dos dados de treinamento e da capacidade de processamento da infraestrutura. Uma limitação técnica ocorre quando o volume de dados é tão massivo que a análise em tempo real exige um poder computacional que pode impactar o desempenho da rede.
- Mapeamento de fluxos de dados sensíveis.
- Configuração de modelos de detecção de anomalias.
- Integração de alertas automatizados nos sistemas de segurança.
Artigos relacionados
- Estratégia segurança AI web: como garantir proteção em sites AI
- AI defesa web casos reais: melhores sistemas de código aberto
Quando a intervenção humana se torna crucial na proteção?
A supervisão humana é vital porque a automação, embora poderosa, pode gerar falsos positivos que paralisam as operações. O administrador precisa validar os alertas gerados pelo sistema de proteção para discernir ameaças reais de eventos normais.
Essa checagem final garante que as regras de bloqueio não afetem o fluxo de trabalho legítimo da organização. A proteção de ativos digitais se torna mais completa quando há essa camada de validação especializada.
Comparando métodos, a defesa baseada apenas em regras estáticas falha ao lidar com o comportamento novo, mas a IA, sem supervisão, pode ser excessivamente cautelosa.
A inteligência artificial aprende o que é o tráfego normal, mas um evento inédito pode exigir a intervenção de um especialista para classificar a anomalia corretamente.
Como otimizar a análise de comportamento para a proteção?
Para melhorar a detecção de desvios, o administrador deve revisar os modelos de treinamento da inteligência artificial. Ajustar esses modelos permite que o sistema refine o que considera tráfego normal da empresa.
Isso aumenta a precisão das notificações e diminui a chance de interrupções operacionais causadas por alertas falsos.
A análise de comportamento de usuários deve considerar o contexto das comunicações, não só o destino dos dados. Assim, a proteção de ativos se torna mais granular, entendendo a intenção por trás do envio de informações sensíveis.
Essa visão contextual é o que a defesa web com inteligência busca estabelecer.
A eficácia da proteção depende diretamente da qualidade dos dados que alimentam o sistema de aprendizado de máquina. Dados de treinamento ruins levam a uma linha de base incorreta, fazendo com que o sistema falhe em identificar desvios reais de comportamento.
O ajuste fino dos parâmetros de sensibilidade permite distinguir entre picos de uso legítimo e atividades maliciosas, reduzindo falsos positivos.








Comentários 0